【华中汽车网报道】合规窗口正在关闭—不是2027年,是现在。过去一年,网安圈面临降本增效预算压力与合规倒计时死命令的双重夹击,AI的爆发式发展更让传统安全防线加速失效。
当汽车行业勒索软件占公开事件的44%、海事OT攻击暴涨150%;当大模型越狱、Agent自动转账、具身智能蠕虫式漏洞成为现实;当全球最大加密货币交易所币安于2026年10月底被盗约63亿美元、刷新史上最大规模网络盗窃纪录;当CRA第14条生效、24h/72h/14d铁律悬顶;当欧盟AI Act分阶段落地、ISO/IEC 42001审计成为出海门槛——在既懂AI技术、又懂全球法规、还能管供应链的复合型要求下,单点防御已死。下文先硬核拆解当前行业困境与全球法规时间轴,再揭示破局之道——The ArtiCS Week 2027匠歆网络安全周暨展览会。
第一部分
硬核拆解—网安困境、AI失控与法规大限
困境一:AI武器化与具身智能失控,供应链全面沦陷
网络攻击已从信息窃取升级为物理破坏与业务勒索,Tier 2/3供应商与AI供应链的任何漏洞都可能成为致命突破口:
AI与具身智能攻击频发:2025年,Unitree G1机器人被曝语音输入即可致任意代码执行,甚至能“蠕虫式”传播同型号机器人(UniPwn / UniBLEed / 39C3 等多项独立研究);AI智能眼镜约70秒即被攻破并静默远程控制摄像头(GEEKCON 2025,DARKNAVY 针对 Rokid Glasses);NVIDIA Isaac Lab 爆出高危反序列化漏洞(CVE-2025-32210,CVSS 9.0,Isaac Sim 2.3.0 已修复)。
大模型与Agent安全失守:大模型越狱与多模态注入常态化;当Agent可调用API时,从信息泄露到自动转账仅一步之遥;AI供应链开源模型投毒频发,GPU劫持与多租户隔离风险陡增。
加密资产签名基础设施失守(币安63亿美元被盗案):2026年10月29日至30日,全球最大加密货币交易所币安(Binance)热钱包被盗约63亿美元代币资产,为迄今史上最大规模网络盗窃案。据FBI与区块链分析公司TRM披露,攻击者先入侵一名DevOps工程师笔记本、进而触达币安用于授权交易的签名基础设施,并利用以太坊EIP-7702“将钱包执行权委托给智能合约代码”的特性,绕过平台正常审批取得热钱包链上执行授权、发起未授权提现,约20分钟内完成大部分盗取并以自毁机制删除工具与痕迹。该案已由FBI归因于朝鲜“TraderTraitor”(拉撒路/Lazarus、APT38,即此前Bybit约15亿美元被盗案同一幕后),币安已动用SAFU等基金补足约90%–95%被盗资产并于11月1日起分阶段恢复提现。此案警示:内部人员设备与签名/授权基础设施的“委托越权”,正成为与AI漏洞同级别的致命突破口。
传统行业遭重创:汽车行业勒索软件占所有公开事件的44%(Upstream《2026全球汽车与智能出行网络安全报告》,全年494起);航运业安全事件达828件、同比+103%(CYTUR《2026海事网络威胁白皮书》);海事OT网络攻击暴涨150%、约87%由勒索驱动(Cydome统计,与前述CYTUR为不同来源);波兰五镇水处理设施(JabIonna Lacka等)遭ICS入侵、水泵与警报参数被篡改(波兰情报局ABW披露);2025年12月29日波兰30余座风电/光伏电站及热电联产遭协调攻击(ESET命名为DynoWiper,归因Sandworm/APT44)——物理世界岌岌可危。
困境二:多规并管,AI合规成出海“生死劫”
一辆出海欧洲的智能网联汽车,既要满足R155,又要面对CRA的SBOM要求;一个部署在海外的AI系统或机器人,则瞬间触发CRA、AI Act、ISO 42001及MR多重监管。企业的尴尬在于:懂AI的工程师不懂AI Act的风险分级,法务懂ISO 42001却不懂大模型的防越狱技术——缺乏横跨“AI技术—合规—供应链”的全栈视角,是当下企业最大的痛点。
困境三:监管密集落地,留给企业的时间屈指可数
据大会梳理的最新监管时间轴,未来两年是全球网络安全与AI监管的密集落地期,每个节点都卡着企业的“生命线”:
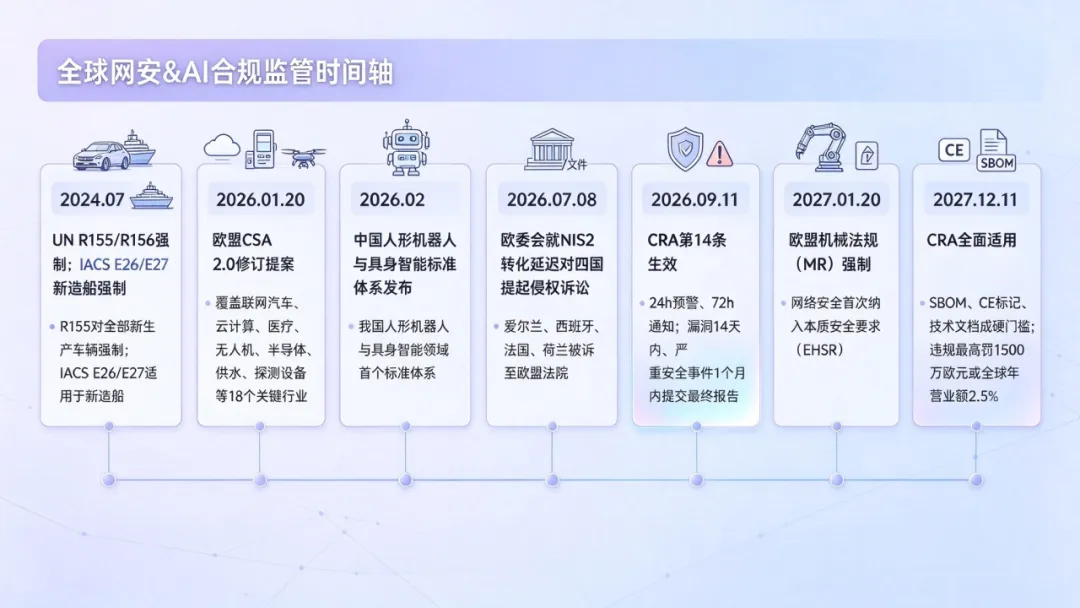
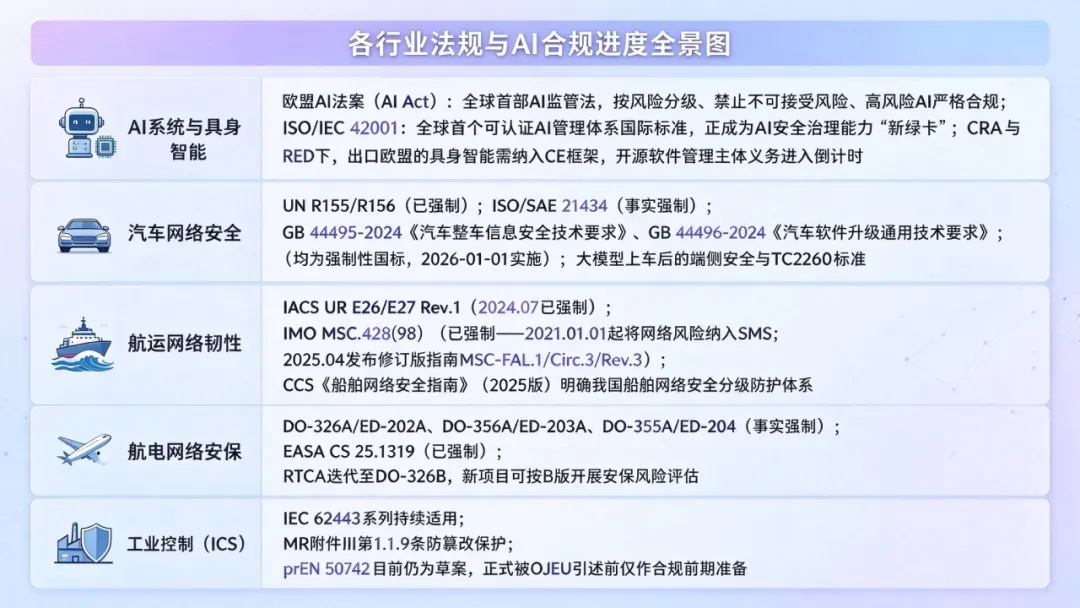
面对如此密集的监管与AI带来的颠覆性技术挑战,行业急需一个能够打破行业壁垒、直击实战痛点、提供可落地工具的交流平台。
第二部分
破局之道—The ArtiCS Week 2027匠歆网络安全周暨展览会重磅来袭
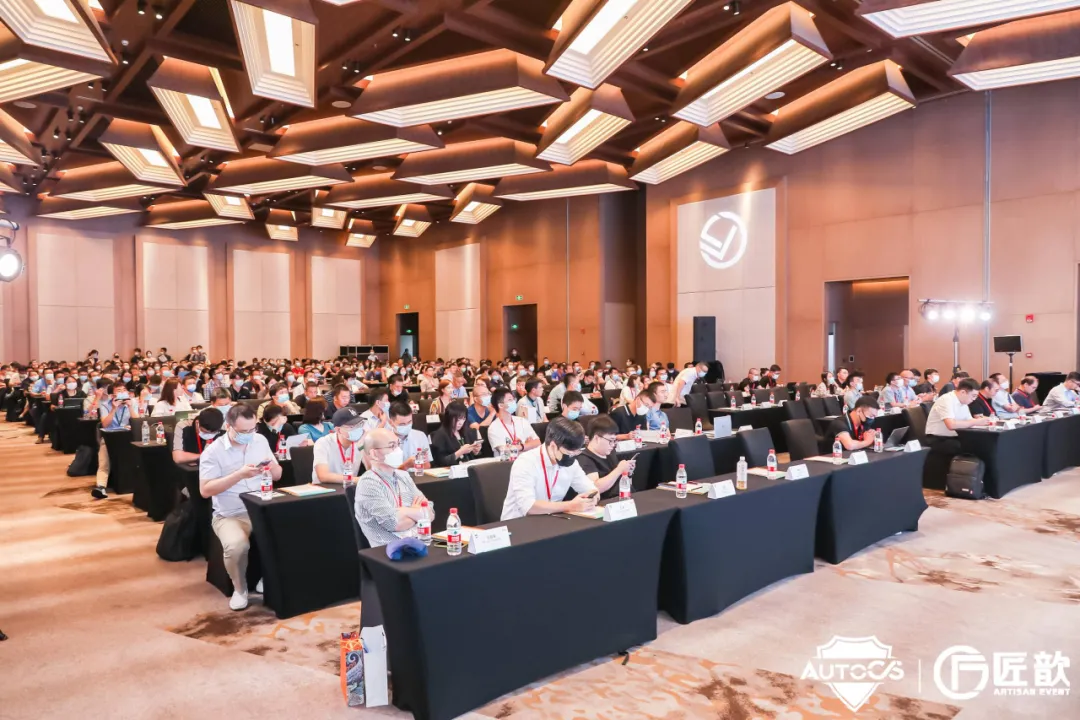
匠歆活动现场
时间:2027年3月11-12日 地点:中国·上海
定位:中国首个横纵联合数大安全垂直领域的合规攻坚与技术推广平台。
这不是一场只讲概念的秀,而是一场1500+专业参会者、60+展商、72位演讲嘉宾共同参与的实践交流。大会横跨Automotive(汽车)、Maritime(航运)、Aviation(航电)、Industrial Control(工控)、Embodied AI(具身智能)及EU Supply Chain(欧盟供应链),为你提供一站式AI+安全的合规解题思路。
一、六大核心亮点,拒绝无效社交
1、12米合规元年时间轴墙:入场即倒计时,直观呈现每个关键法规(含AI相关法案)的强制日期、适用范围与罚则,让你一秒看清企业当前的合规进度条。
2、攻防实况:现场实机展示汽车CAN总线注入、船舶GPS欺骗、大模型语音越狱、AI Agent权限绕过、航电数据链篡改等,让你亲眼看到黑客如何攻破你的供应链和AI系统。
3、20-30分钟极客演讲:全程没有圆桌废话,72位嘉宾(监管机构、欧盟委员会、主机厂、AI大厂、Tier 1、安全厂商)每人20-30分钟
4、跨域通票:汽车安全工程师可以去听航运OT安全,AI安全专家可以去听CRA的SBOM实操,打破行业信息茧房、融会贯通。
5、合规及工具集市:60+展商现场Demo,涵盖SBOM生成、TARA分析、CRA管理、AI-SBOM工具、AI安全检测、适航测试等一站式选型。
6、产学研用深度融合:配套100人VIP行业领袖闭门晚宴、六大分论坛年度评选(ArtiCS Awards),获奖方案收录进《Artics 2027 合规白皮书》。
二、两天议程,六大平行分论坛,AI无处不在
第一天(3.11)主题:移动与智能系统的安全基石
1、The 10th AutoCS 2027智能汽车信息安全大会暨10周年庆典
聚焦GB 44495/96、出海合规、AI大模型上车端侧安全等;
2、The 3rd MaritimeCS 2027航运网络韧性大会
聚焦E26/E27、船岸协同、海事OT安全及勒索响应等;
3、The EICS 2027具身智能网络安全大会
聚焦全品类机器人安全检测、AI固件安全、具身智能漏洞挖掘等;
第二天(3.12)主题:航空、AI与欧盟合规深度攻坚
1、The 2nd AviationCS 航电网络安保大会
聚焦DO-326A适航流程、航电网络安全测试、eVTOL攻击面、SBOM适航证据等;
2、The 2nd EU Cyber Resilience大会
聚焦CRA与NIS2/MR交叉、CSA 2.0未来走势、AI系统与机器人的CRA合规边界、ISO 42001审计等;
3、The AICS 全栈AI与智能体攻防大会
硬核聚焦大模型越狱、AI Act、Agent API调用风险、NHI治理、GPU劫持、AI红队与护栏、AI供应链投毒与SBOM等。
谁应该在现场?
CISO / 合规官 / 供应链安全负责人 / AI安全负责人 / 安全厂商 / 零部件商 / 云与基础设施提供商 / 监管机构 / 主机厂 / 投资机构……
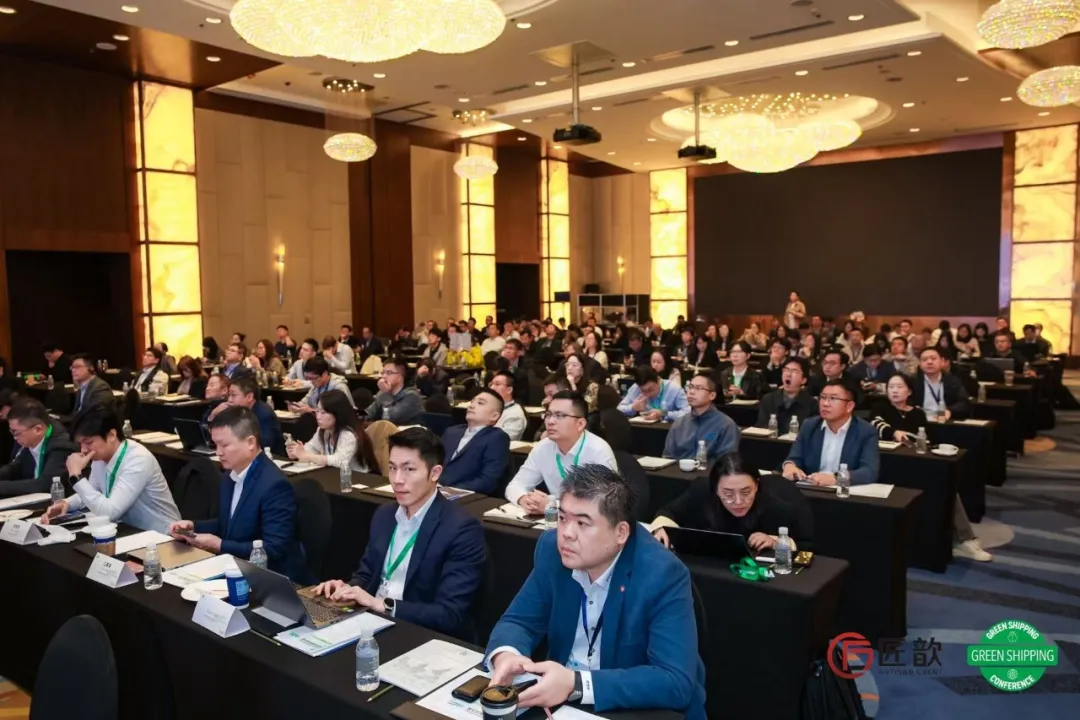
活动现场
商务合作与参会报名
The ArtiCS Week 2027 现已全面开启招商与合作通道,提供钻石、铂金、黄金及标准等多种赞助层级,确保您的品牌在1500+精准决策者中实现最大化曝光。
赞助、对外合作及参会垂询
姓名:Lex DUNG
手机:+86 182 1753 0793
微信:Lex_Dung
邮箱:lex.ding@artisan-event.com
期待2027.03.11-12,上海相见!